Обережно, шахраї! Дніпрянам про нові методи злочинців: діпфейки, фальшиві вакансії та голосовий фішинг

Остерігайтеся цифрових аферистів: новітні схеми обману та як зберегти власні дані
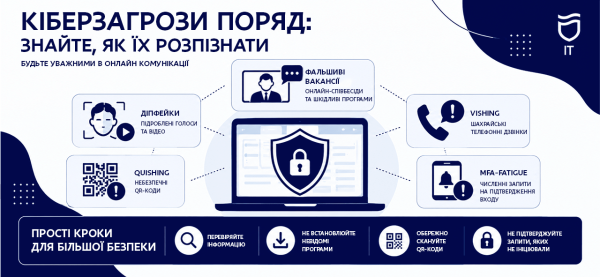
Зловмисники вдосконалюють свої методи, відмовляючись від очевидно підозрілих повідомлень на користь продуманих сценаріїв. Вони майстерно імітують звичайне спілкування з колегами, знайомими чи представниками офіційних установ, щоб ввести в оману. Щоб протидіяти цим загрозам, Департамент інформаційних технологій Дніпровської міської ради спільно із Сектором з кіберзахисту Управління Держспецзв’язку у Дніпропетровській області нагадали про актуальні методи соціальної інженерії та основні правила цифрової безпеки.
Оманливі пропозиції роботи
Часто шахрайська схема стартує з надзвичайно привабливої вакансії. Після онлайн-співбесіди потенційному працівникові можуть запропонувати виконати тестове завдання, яке потребує встановлення VPN-клієнта або іншого програмного забезпечення. Насправді, таке програмне забезпечення може бути замаскованим шкідливим кодом. Серед прикладів таких загроз фахівці згадують модифікований VPN-клієнт SopraVPN. Тому вкрай важливо утримуватися від встановлення програм за посиланнями, наданими невідомими особами, навіть якщо запропонована робота видається цілком легітимною.
Використання діпфейків
Сучасні технології дозволяють шахраям імітувати не тільки голос, але й зовнішність людини. Це означає, що навіть відеодзвінок чи голосове повідомлення від, здавалося б, знайомої людини, колеги чи керівника, не завжди гарантує, що на зв’язку справді ця особа. Якщо прохання співрозмовника викликає сумніви або здається незвичним, експерти радять перевірити його за допомогою іншого каналу комунікації. Наприклад, зателефонуйте за відомим вам номером, а не використовуйте контактну інформацію з підозрілого повідомлення.
Голосовий фішинг (Vishing)
Ще одна поширена схема — це vishing, або голосовий фішинг. У цьому випадку зловмисник телефонує, видаючи себе за представника банку, служби підтримки, державного органу чи іншої організації. Під час розмови він намагається отримати ваші персональні дані або змусити виконати певні дії, які можуть зашкодити. Тому ніколи не надавайте конфіденційну інформацію телефоном, лише тому, що ваш співрозмовник назвався працівником відомої установи.
Небезпечні QR-коди
Quishing — це форма фішингу, де для введення в оману використовуються QR-коди. Зовні такий код може виглядати абсолютно безпечно, але після сканування він може перенаправити вас на підроблений або зловмисний вебсайт. Особливу обережність слід проявляти з QR-кодами, отриманими з неперевірених джерел або розміщеними у сумнівних повідомленнях.
Надмірні запити на авторизацію
Атака під назвою “MFA fatigue” полягає в багаторазовому надсиланні користувачеві запитів на підтвердження входу до його облікового запису. Мета зловмисника — домогтися того, щоб користувач втомився від постійних сповіщень, неуважно натиснув кнопку підтвердження або вирішив просто схвалити один із запитів. Якщо ви не ініціювали вхід до свого акаунта, категорично не можна підтверджувати такі запити.
Як забезпечити власну безпеку
Фахівці наголошують: головне — не поспішати. Будь-які термінові вимоги, погрози можливими негативними наслідками або обіцянки несподіваної вигоди мають викликати настороженість. Крім того, рекомендовано:
- Перевіряти незвичні прохання за допомогою іншого каналу зв’язку.
- Уникати встановлення невідомих програм та VPN-клієнтів за інструкціями зі сторонніх джерел.
- Не сканувати QR-коди з ненадійних джерел.
- Не підтверджувати запити на вхід, які ви не ініціювали самостійно.
- Критично оцінювати навіть повідомлення, які здаються цілком правдоподібними.
Представники міської ради підкреслюють, що технічні засоби захисту є важливими, але не менш значущою залишається уважність самих користувачів. Дотримання елементарних правил цифрової гігієни допомагає надійно захистити ваші персональні дані, інформаційні ресурси та критично важливу інфраструктуру. Кібербезпека значною мірою залежить від ваших щоденних дій: завжди перевіряйте інформацію, не поспішайте з висновками та не довіряйте автоматично навіть тим повідомленням, які на перший погляд здаються абсолютно достовірними. Нагадаємо, раніше ми повідомляли про покарання шахрая, який виманив у жінки 1,2 мільйони гривень (приблизно $30 000 за курсом 2026 року) нібито на викуп чоловіка з полону. Також ми розповідали про судовий вирок шахраям з Дніпра, які продавали неіснуючі iPhone та планшети.
Новини партнерів
Порада від Business News:
Ця інформація надзвичайно корисна для кожного користувача інтернету. Ознайомлення з найновішими схемами шахрайства та дотримання наведених правил допоможуть убезпечити ваші фінанси та особисті дані від кіберзлочинців, що є критично важливим в умовах зростання онлайн-активності.
За даними порталу: dnepr.express